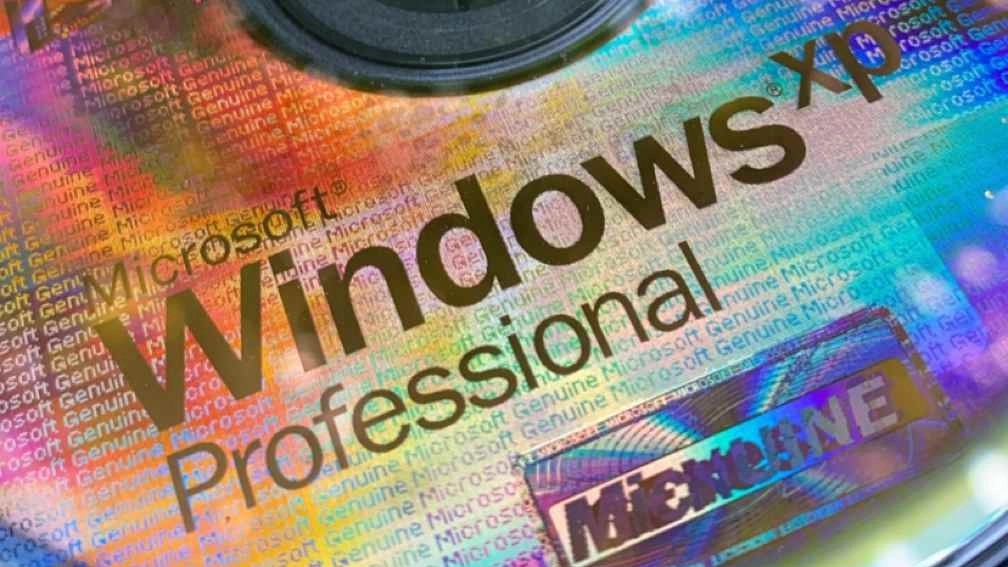
Бывший инженер Microsoft Дэйв Пламмер рассказал, откуда взялся легендарный ключ FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8, который в начале 2000-х массово использовался для установки пиратских копий Windows XP.
По его словам, распространенная теория о взломе или слабости алгоритма генерации ключей неверна. Windows XP выпускалась с отдельными установочными носителями для розничных и корпоративных клиентов. Последние использовали Volume Licensing Key, позволявший компаниям устанавливать систему на большое количество компьютеров без индивидуальной активации каждого экземпляра.
Корпоративная версия Windows XP попала к OEM-производителям еще до официального запуска системы 25 октября 2001 года. Пламмер предполагает, что кто-то из сотрудников крупного партнера Microsoft мог передать установочный образ вместе с действующим ключом. Вскоре пиратская группа Devils0wn распространила их в интернете.
Любопытно, что одним из элементов механизма проверки установочного носителя были около 10 МБ зашифрованных данных Microsoft Bob — неудачного программного интерфейса Microsoft середины 1990-х.
Компания позднее заблокировала утекший FCKGW вместе с сотнями других ключей. Он попал в черный список с выходом Windows XP Service Pack 1, а последующие механизмы Windows Genuine Advantage еще сильнее ограничили работу систем с известными нелегальными ключами.
Таким образом, один из самых известных ключей Windows XP стал массовым не из-за технической уязвимости системы лицензирования, а из-за обычной утечки корпоративных материалов.