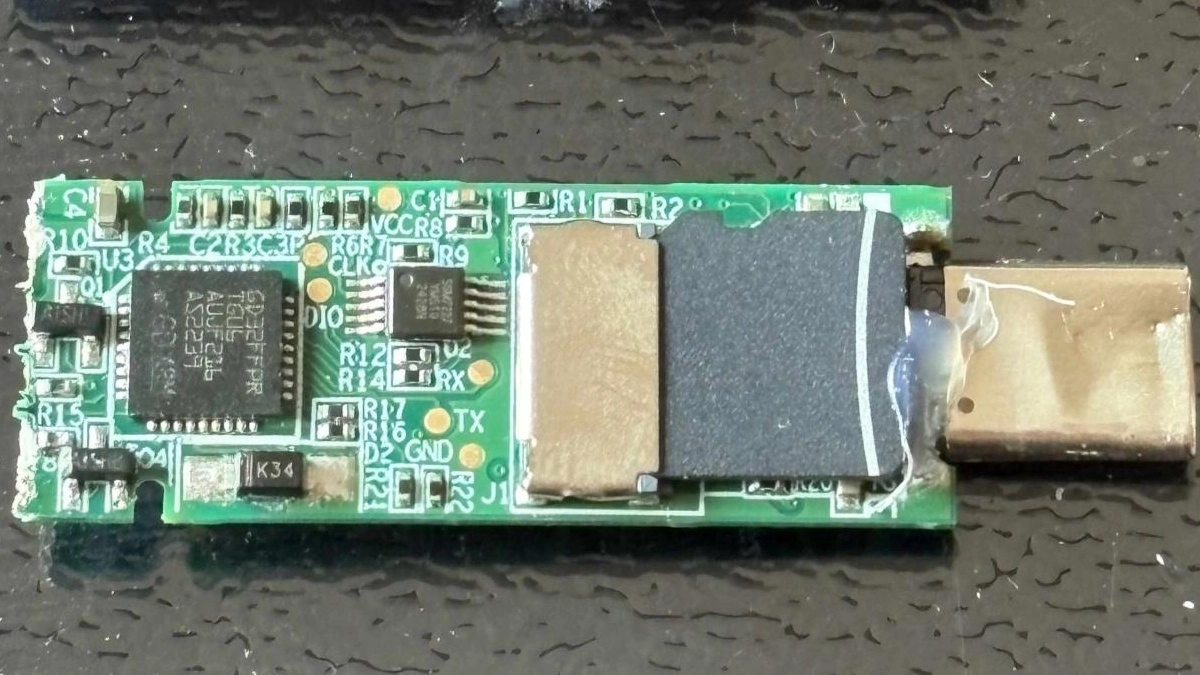
USB-накопитель Lenovo ThinkPlus FU100, заявленный как устройство с аппаратным шифрованием AES-256, оказался обычной SD-картой в корпусе со сканером отпечатков пальцев. К такому выводу пришел исследователь безопасности Сюшэн Ли, изучивший конструкцию и принцип работы устройства.
Оказалось, что сканер отпечатков пальцев лишь разрешал USB-подключение, тогда как сами файлы хранились без шифрования. Это означало, что злоумышленник с физическим доступом к накопителю мог извлечь карту памяти и прочитать ее содержимое, обойдя биометрическую защиту.
Проблемы обнаружились и в других устройствах. Например, внешний SSD Lenovo TSD303 передавал пароль через USB в открытом виде. Компания впоследствии выпустила исправления и опубликовала предупреждение о высокой степени опасности уязвимостей, затрагивающих несколько моделей накопителей.
Исследователь также использовал OpenAI Codex для автоматизации обратного проектирования защитного программного обеспечения. В продуктах Netac, KakaSoft и Nexcopy были обнаружены встроенные ключи и другие слабые места, позволявшие обходить защиту за несколько минут. В решении SecZure YutianDun выявили две скрытые учетные записи с простыми паролями, хотя их наличие само по себе не доказывает злонамеренных действий разработчиков.
Исследование показало, что наличие сканера отпечатков пальцев или заявления о шифровании AES-256 еще не гарантируют безопасность файлов. Надежность защиты зависит от того, как реализовано шифрование и где хранятся ключи, а не только от характеристик, указанных производителем.